病院の受診予約や日常の電力供給、行政機関のウェブサイトでの手続きまで、多くの市民が日常的に利用するサービスは、情報システムの安定稼働に支えられている。一方で、こうしたシステムはサイバー攻撃の標的にもなり得る。
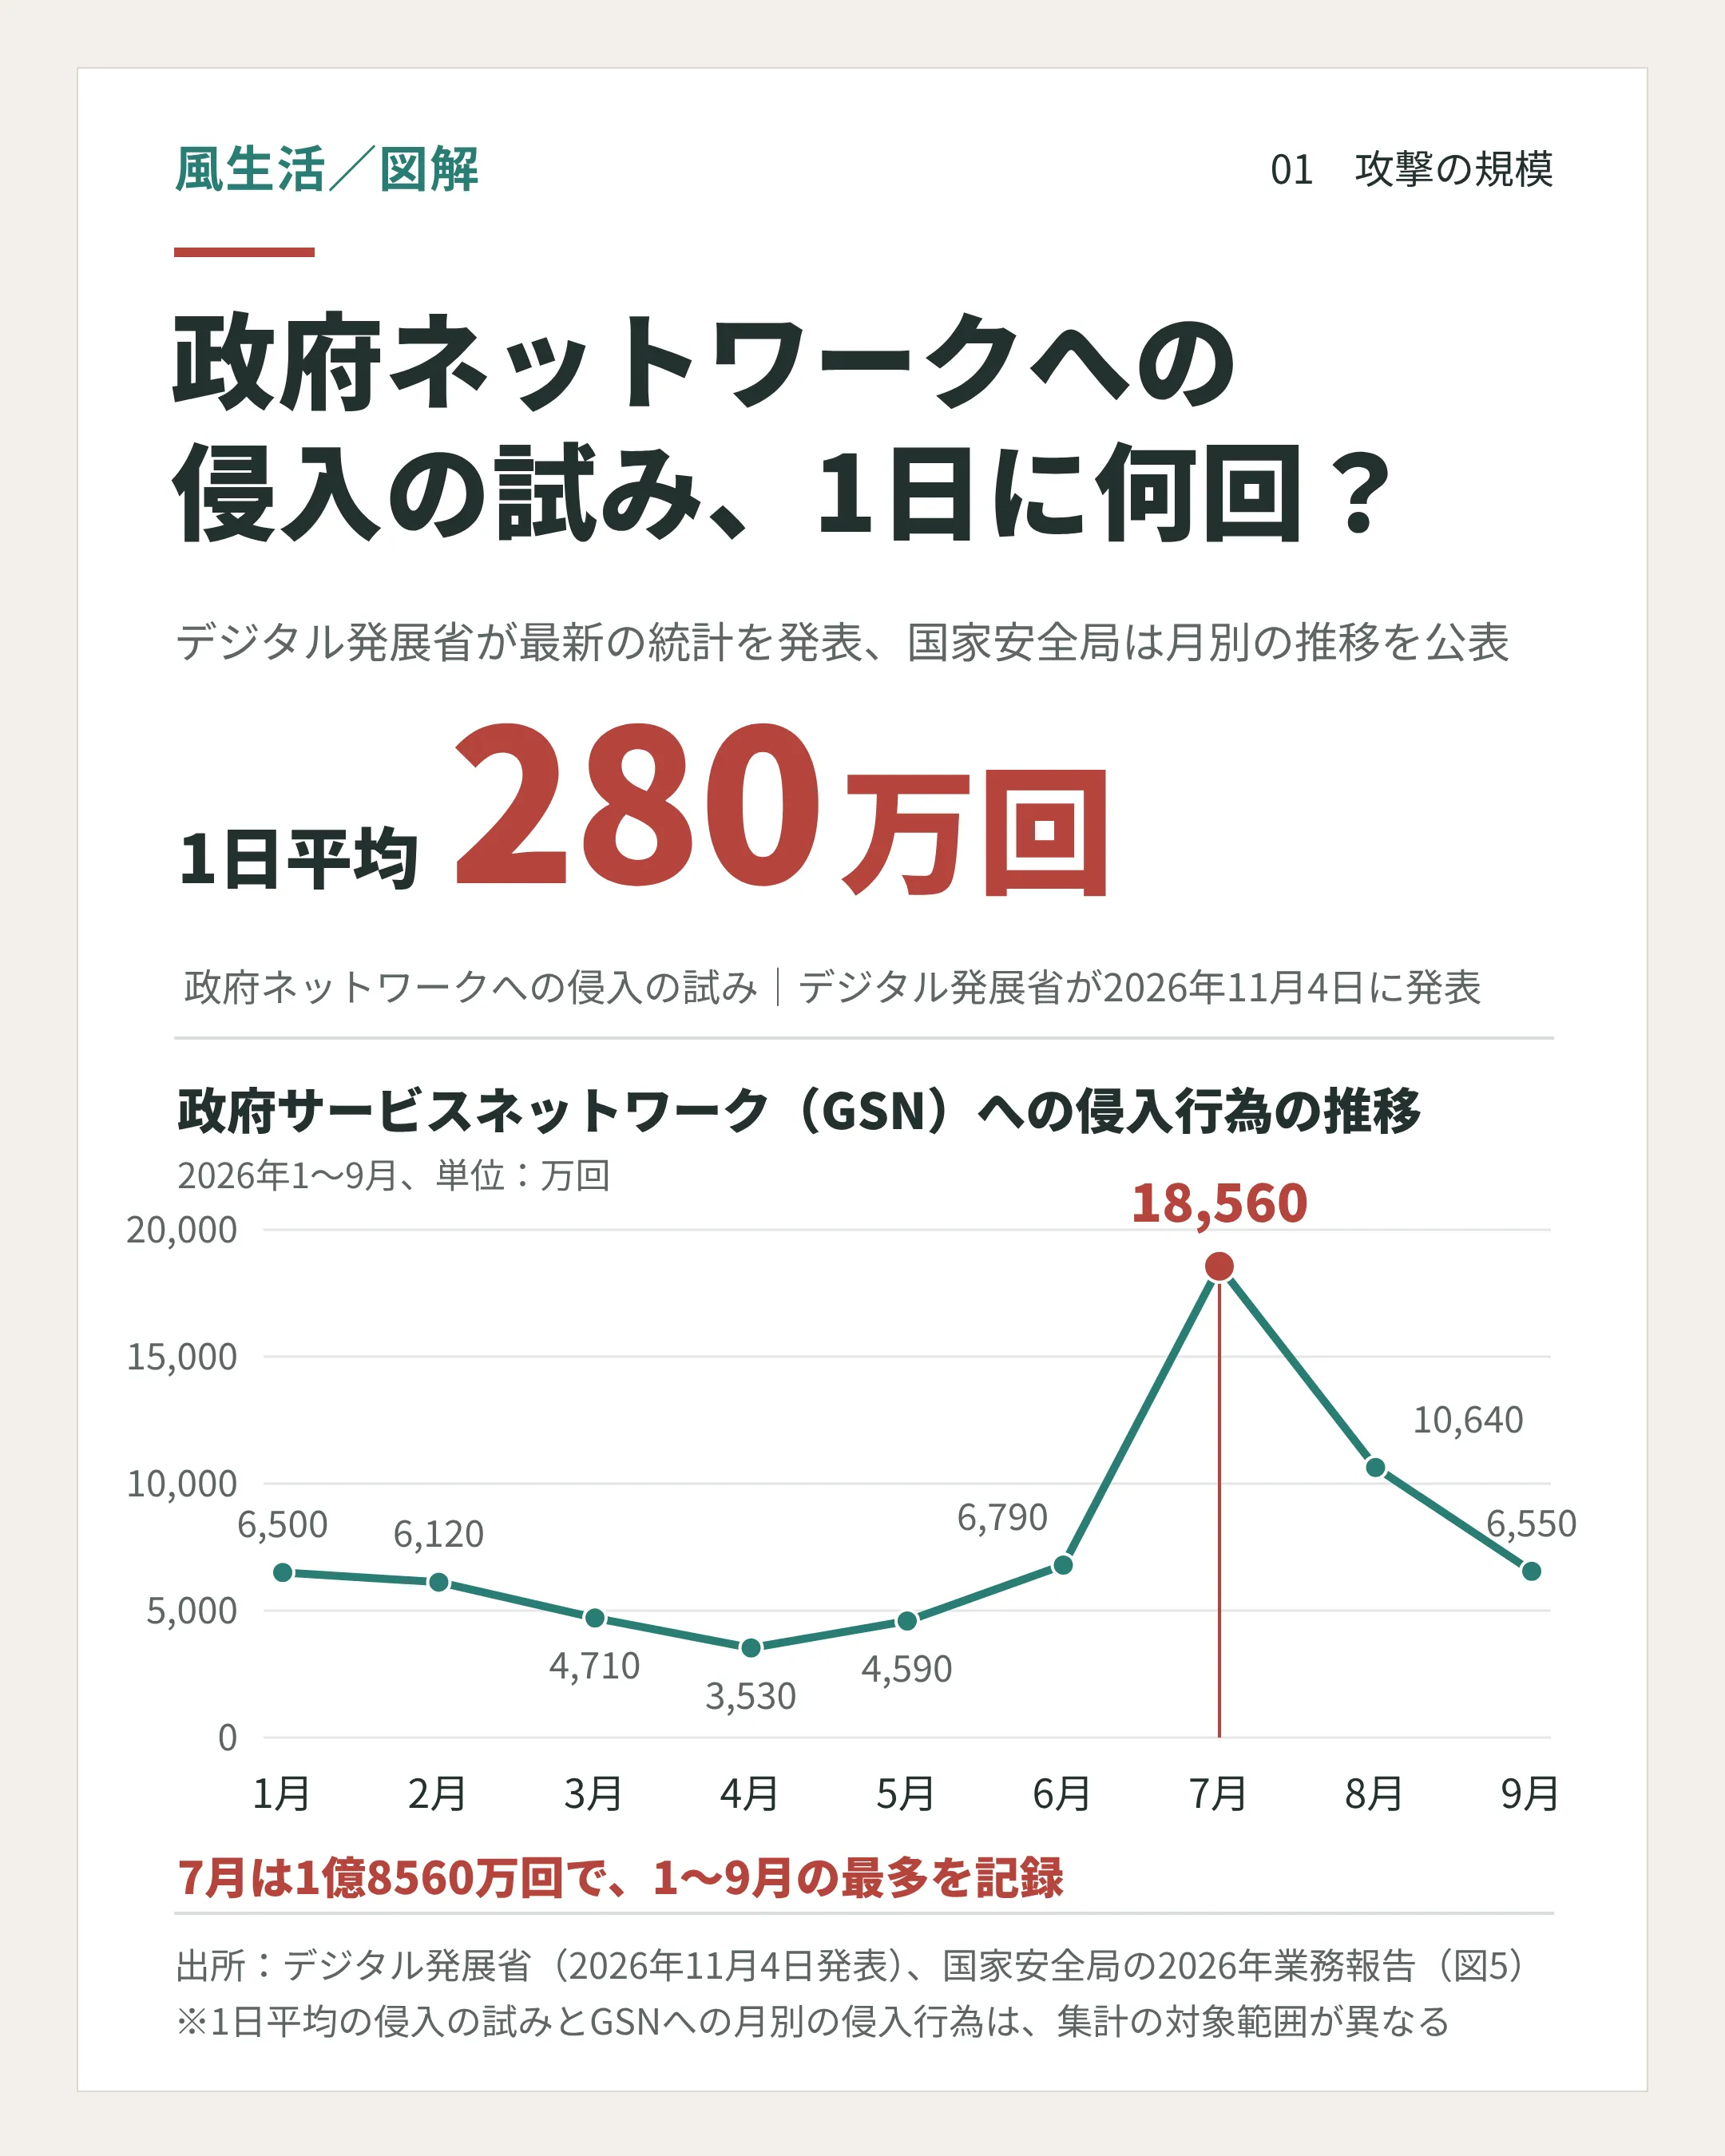
台湾の数位発展部(デジタル発展省)は2026年11月4日、政府ネットワークが1日平均約280万回の侵入の試みにさらされていると明らかにした。国家安全局(国安局)はさらに、ハッカーの標的には病院やエネルギー、通信などの重要インフラも含まれ、ランサムウェアによる医療機関への攻撃や、エネルギー制御システムを対象とした探索行為が確認されているとしている。
こうした攻撃はどのように行われ、市民生活にどのような影響を及ぼす可能性があるのか。
政府ネットワークへの侵入試行は1日280万回 国安局、7月の検知件数が1億8560万回でピーク 数位発展部の林宜敬部長(大臣)は2026年11月4日、「2026前瞻資安探索会議(先端サイバーセキュリティ探索会議)」で政府ネットワークが直面する攻撃の規模を明らかにし、人工知能(AI)技術の急速な発展に伴い、サイバー攻撃は自動化・大規模化が進み、国家安全保障や重要インフラに新たな課題をもたらしていると指摘した。
国安局が2026年10月に立法院(国会)へ提出した「115年(2026年)下半期国家情報工作および国家安全局業務報告」も、政府ネットワークに対するサイバー侵入の試みが続いていることを明らかにしている。
月別の統計では、1月の検知総数は約6500万回、4月は3530万回に減少したが、6月は6790万回に再び増加し、7月には1億8560万回に急増して、1~9月で月間最多を記録した。
政府ネットワークでは、1日に何回の侵入試行が検知されているのか。(図/風生活作成) 国安局はまた、一部のサイバー侵入について、中国共産党が2026年末の統一地方選挙(九合一選挙)への介入に向け、事前に情報収集や攻撃準備を進めていることと関係している可能性があると分析している。
ただ、侵入の試みと実際に侵入が成功したことは異なる。ハッカーは脆弱性の探索や不正アクセスなどを通じてシステムへの侵入を試みるが、大量の攻撃記録が検知されたからといって、同じ回数のデータ流出やサービス停止が発生したことを意味するわけではない。
どの重要インフラが狙われるのか 病院やエネルギーシステムにサイバー脅威 この分析は、政府機関、エネルギー、通信・放送、交通、緊急救援・病院、水資源、金融、サイエンスパーク・工業団地、食糧の9分野の重要インフラを対象としている。
国安局の263万回という統計は9分野の重要インフラを対象としたもので、数位発展部が公表した政府ネットワークへの280万回の侵入試行とは、監視範囲と統計期間が異なる。
これらの施設は医療や電力供給、通信などの日常的なサービスを支えており、重要な情報システムへの侵入が成功すれば、データ流出やサービス停止、業務への支障などにつながる可能性がある。サイバーセキュリティは、市民生活と一段と密接に関わる問題になっている。
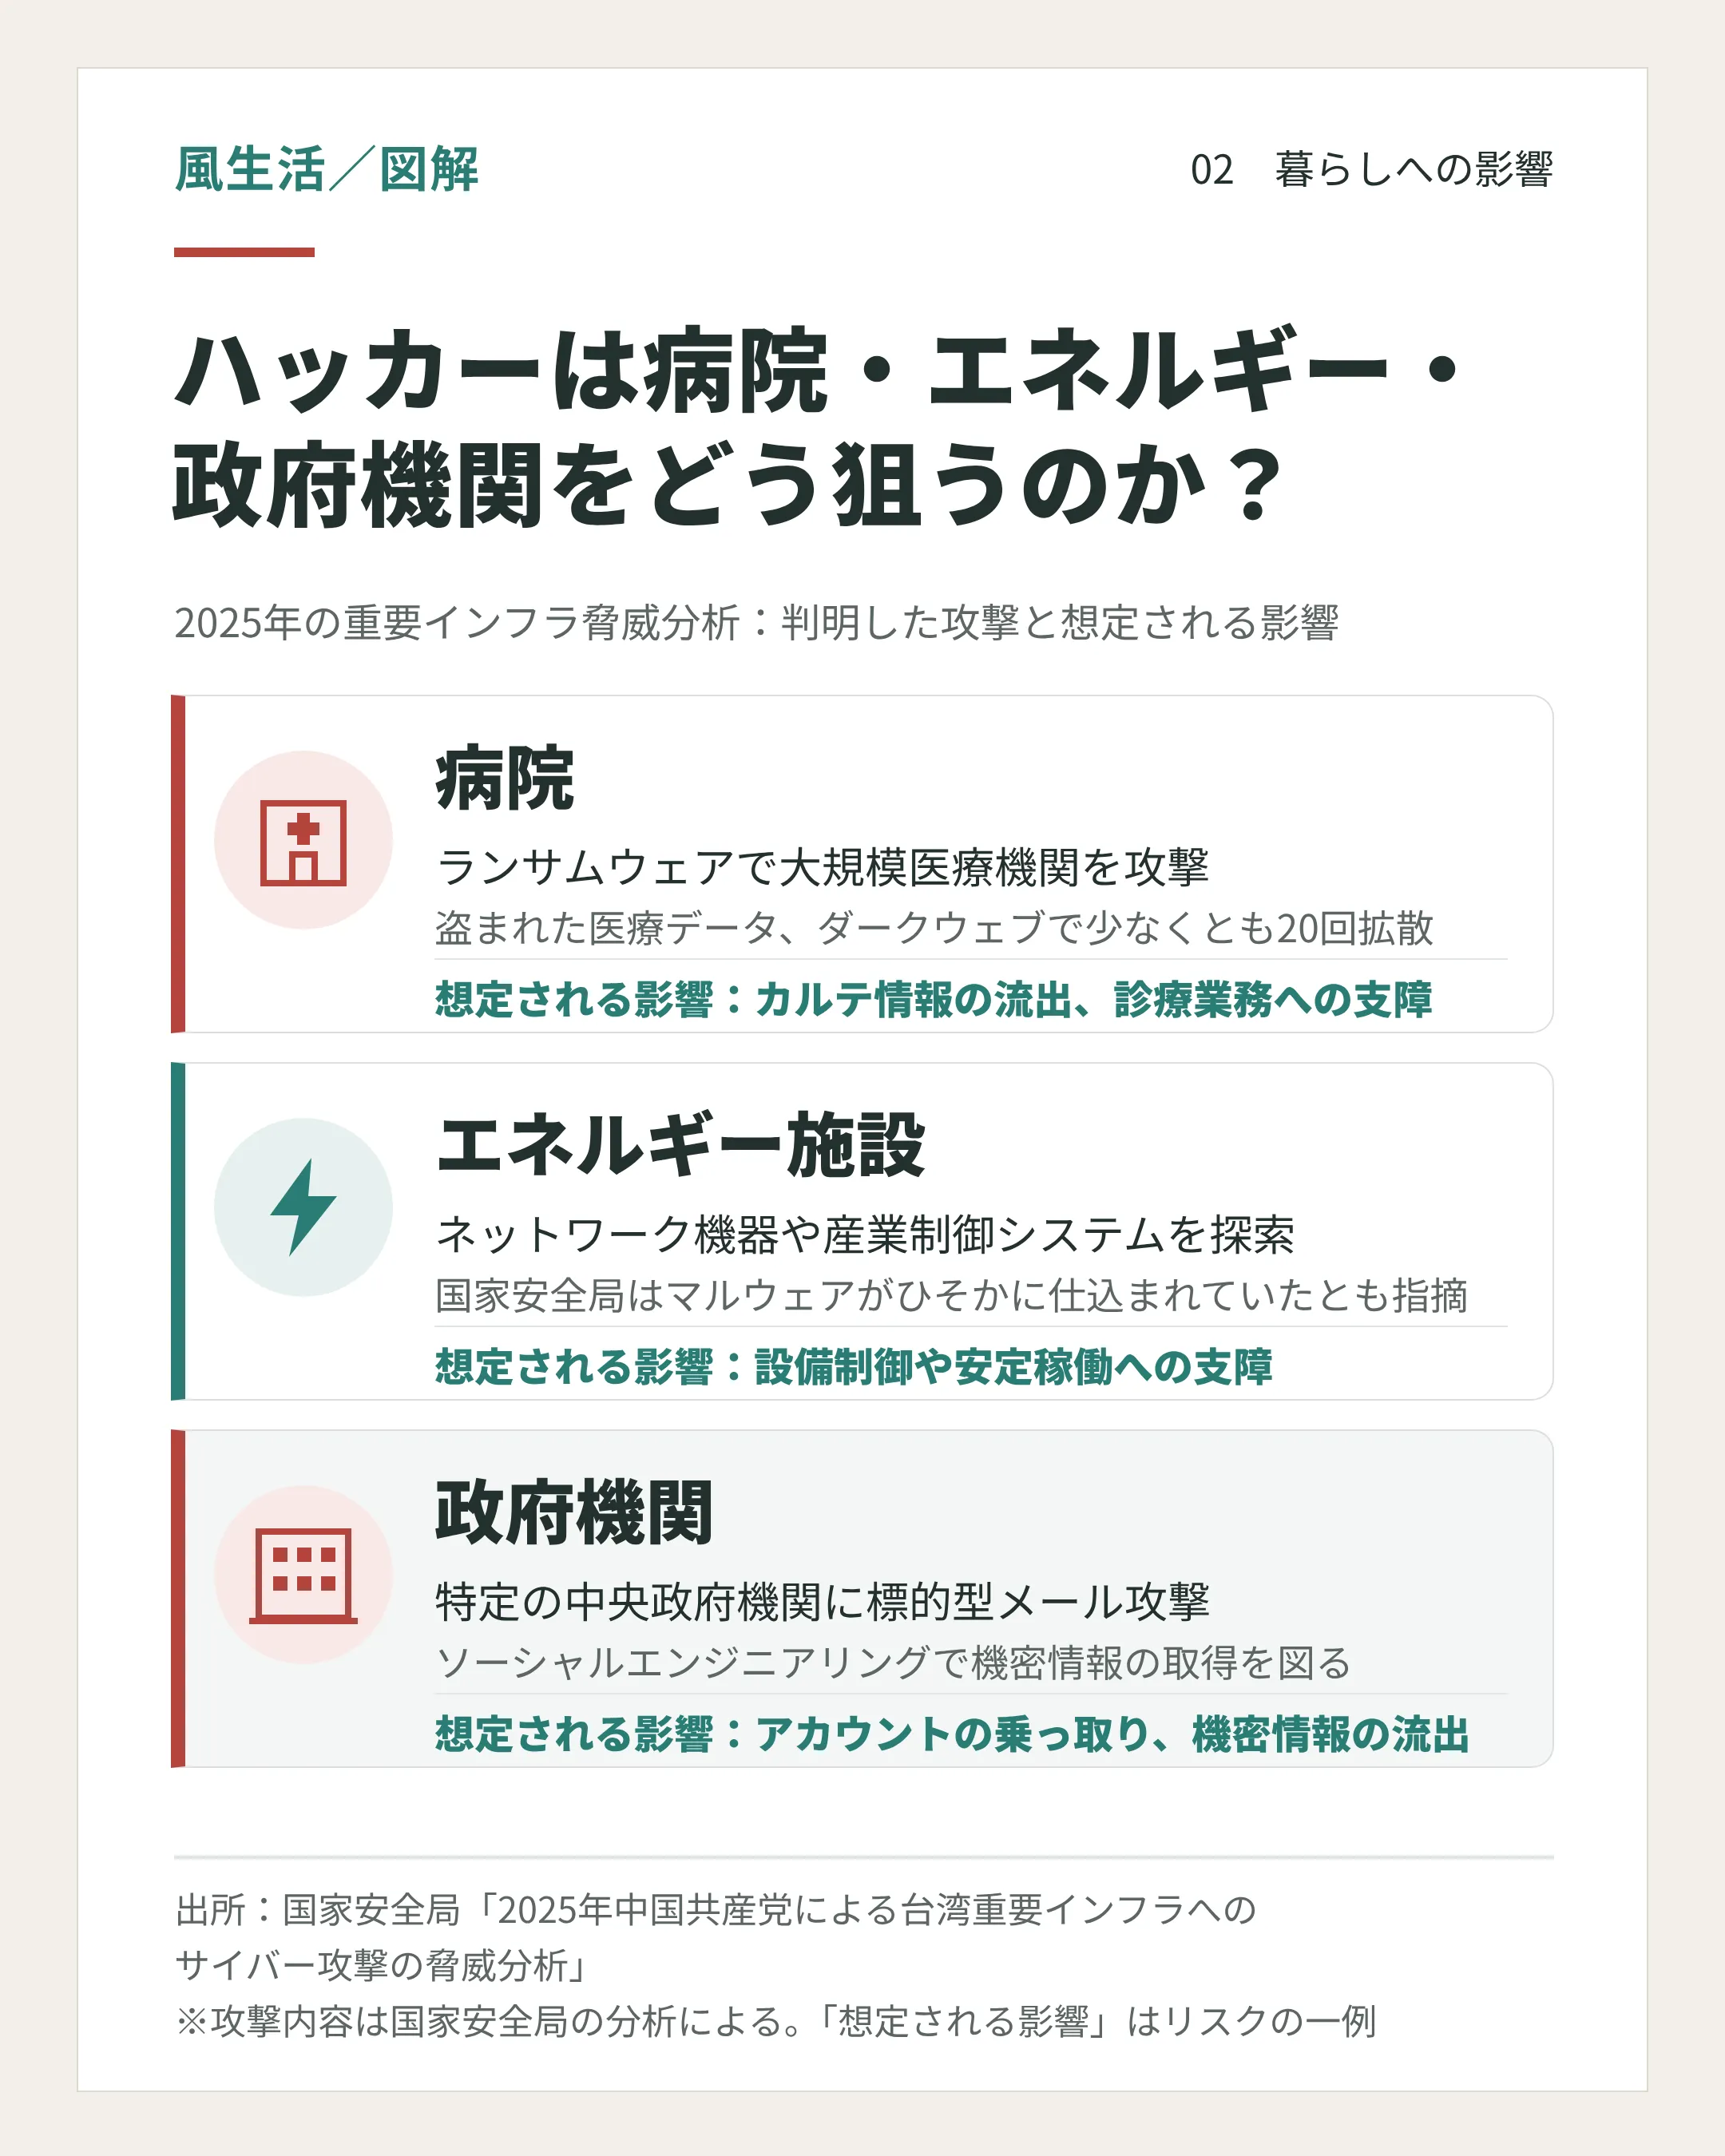
ハッカーは病院、エネルギー施設、政府機関をどのように狙うのか。(図/風生活作成)
なぜ病院が狙われるのか カルテ流出や診療への影響も 受診予約から診察、カルテの照会まで、病院の多くの医療業務は情報システムに依存している。ランサムウェア攻撃を受ければ、患者のデータや診療サービスに影響が及ぶ可能性がある。
国安局の2025年度サイバー脅威分析によると、中国のサイバー部隊は暗号化型のランサムウェアを使って台湾の大規模医療機関を攻撃し、病院の運営を妨害したほか、盗み出した医療データをダークウェブ上のフォーラムで売りに出していた。2025年には、盗まれた医療データがダークウェブ上で流通・拡散した事例が少なくとも20件確認された。
ランサムウェアは、ファイルを暗号化したり、利用者によるシステムへのアクセスを制限したりするマルウェア(悪意のあるソフト)の一種だ。病院の重要なデータやシステムが影響を受ければ、医療従事者がカルテを円滑に閲覧できなくなり、院内の一部業務を別の方法で処理しなければならなくなる可能性がある。患者データが盗まれれば、個人のプライバシーや情報セキュリティ上の問題も生じる。
衛生福利部(日本の厚生労働省に相当)は「病院のランサムウェア攻撃への対応ガイドライン」で、こうした攻撃は患者のケアを妨げ、機微なデータを流出させ、さらには生命を危険にさらす可能性もあると指摘している。
そのため、医療機関は初動対応、封じ込め・診断、復旧・再構築といった手順を整え、攻撃による医療サービスへの影響を軽減する必要があるとしている。
電力システムも攻撃対象に エネルギー設備や産業制御システムを標的 病院に加え、エネルギー施設もサイバーセキュリティの重要な防衛線となっている。
国安局によると、中国のサイバー部隊は台湾のエネルギー産業で使われるネットワーク機器や産業制御システムを集中的に探索し、ひそかにマルウェアを仕込んでいた。
ハッカーは、まず外部に接続された機器のセキュリティ上の脆弱性を探り、アクセス権限の取得を試みたうえで、内部システムへの侵入機会をうかがう場合がある。重要な設備で適切なネットワーク分離が行われていなかったり、権限管理が不十分だったりすれば、運用システムが妨害されるリスクが高まる。
エネルギーをはじめとする重要インフラの一部では、使用年数の長い設備が使われており、すぐに交換や改修ができない。このため、既存システムの脆弱性管理やセキュリティ対策は一層難しくなっている。
政府機関はどう狙われるのか 1通のメールやサイトの脆弱性が入り口に 政府機関は政策や行政に関する情報、一部の市民の個人情報を保有しており、ハッカーが継続的に狙う対象でもある。
国安局によると、中国のサイバー部隊は特定の中央政府機関を対象に、高度にカスタマイズされたソーシャルエンジニアリングメールによる攻撃を仕掛け、機密情報の取得を図っていた。
この種の攻撃は、見慣れた相手や業務上の状況に対する人々の信頼を悪用し、悪意のあるリンクや危険な添付ファイルを通常の業務メールに偽装して、受信者に開かせたり、アカウント名やパスワードを入力させたりする。
政府ウェブサイト自体の設計上の脆弱性も、データ流出のリスク要因となっている。数位発展部資通安全署(サイバーセキュリティ署)の2026年9月の「資通安全ネットワーク月報」によると、一部の機関ではウェブサイトのアプリケーション・プログラミング・インターフェース(API)に十分な認証やアクセス制御の仕組みがなかったため、非公開データが不正アクセスによって流出した。
同じ月報では、APIのセキュリティ不備に関する別の事例も紹介されている。
ある機関のウェブサイトには会員情報の照会機能があり、会員番号を入力すると、身分証番号、氏名、電話番号、メールアドレスなどの情報が返されるにもかかわらず、照会者の身元や権限が適切に確認されていなかった。
APIは本来、異なるシステム間でデータをやり取りするためのインターフェースだが、ウェブサイト側が利用者ごとに閲覧できる情報を適切に制限していなければ、通常の照会機能も第三者が個人情報を取得する抜け穴になり得る。
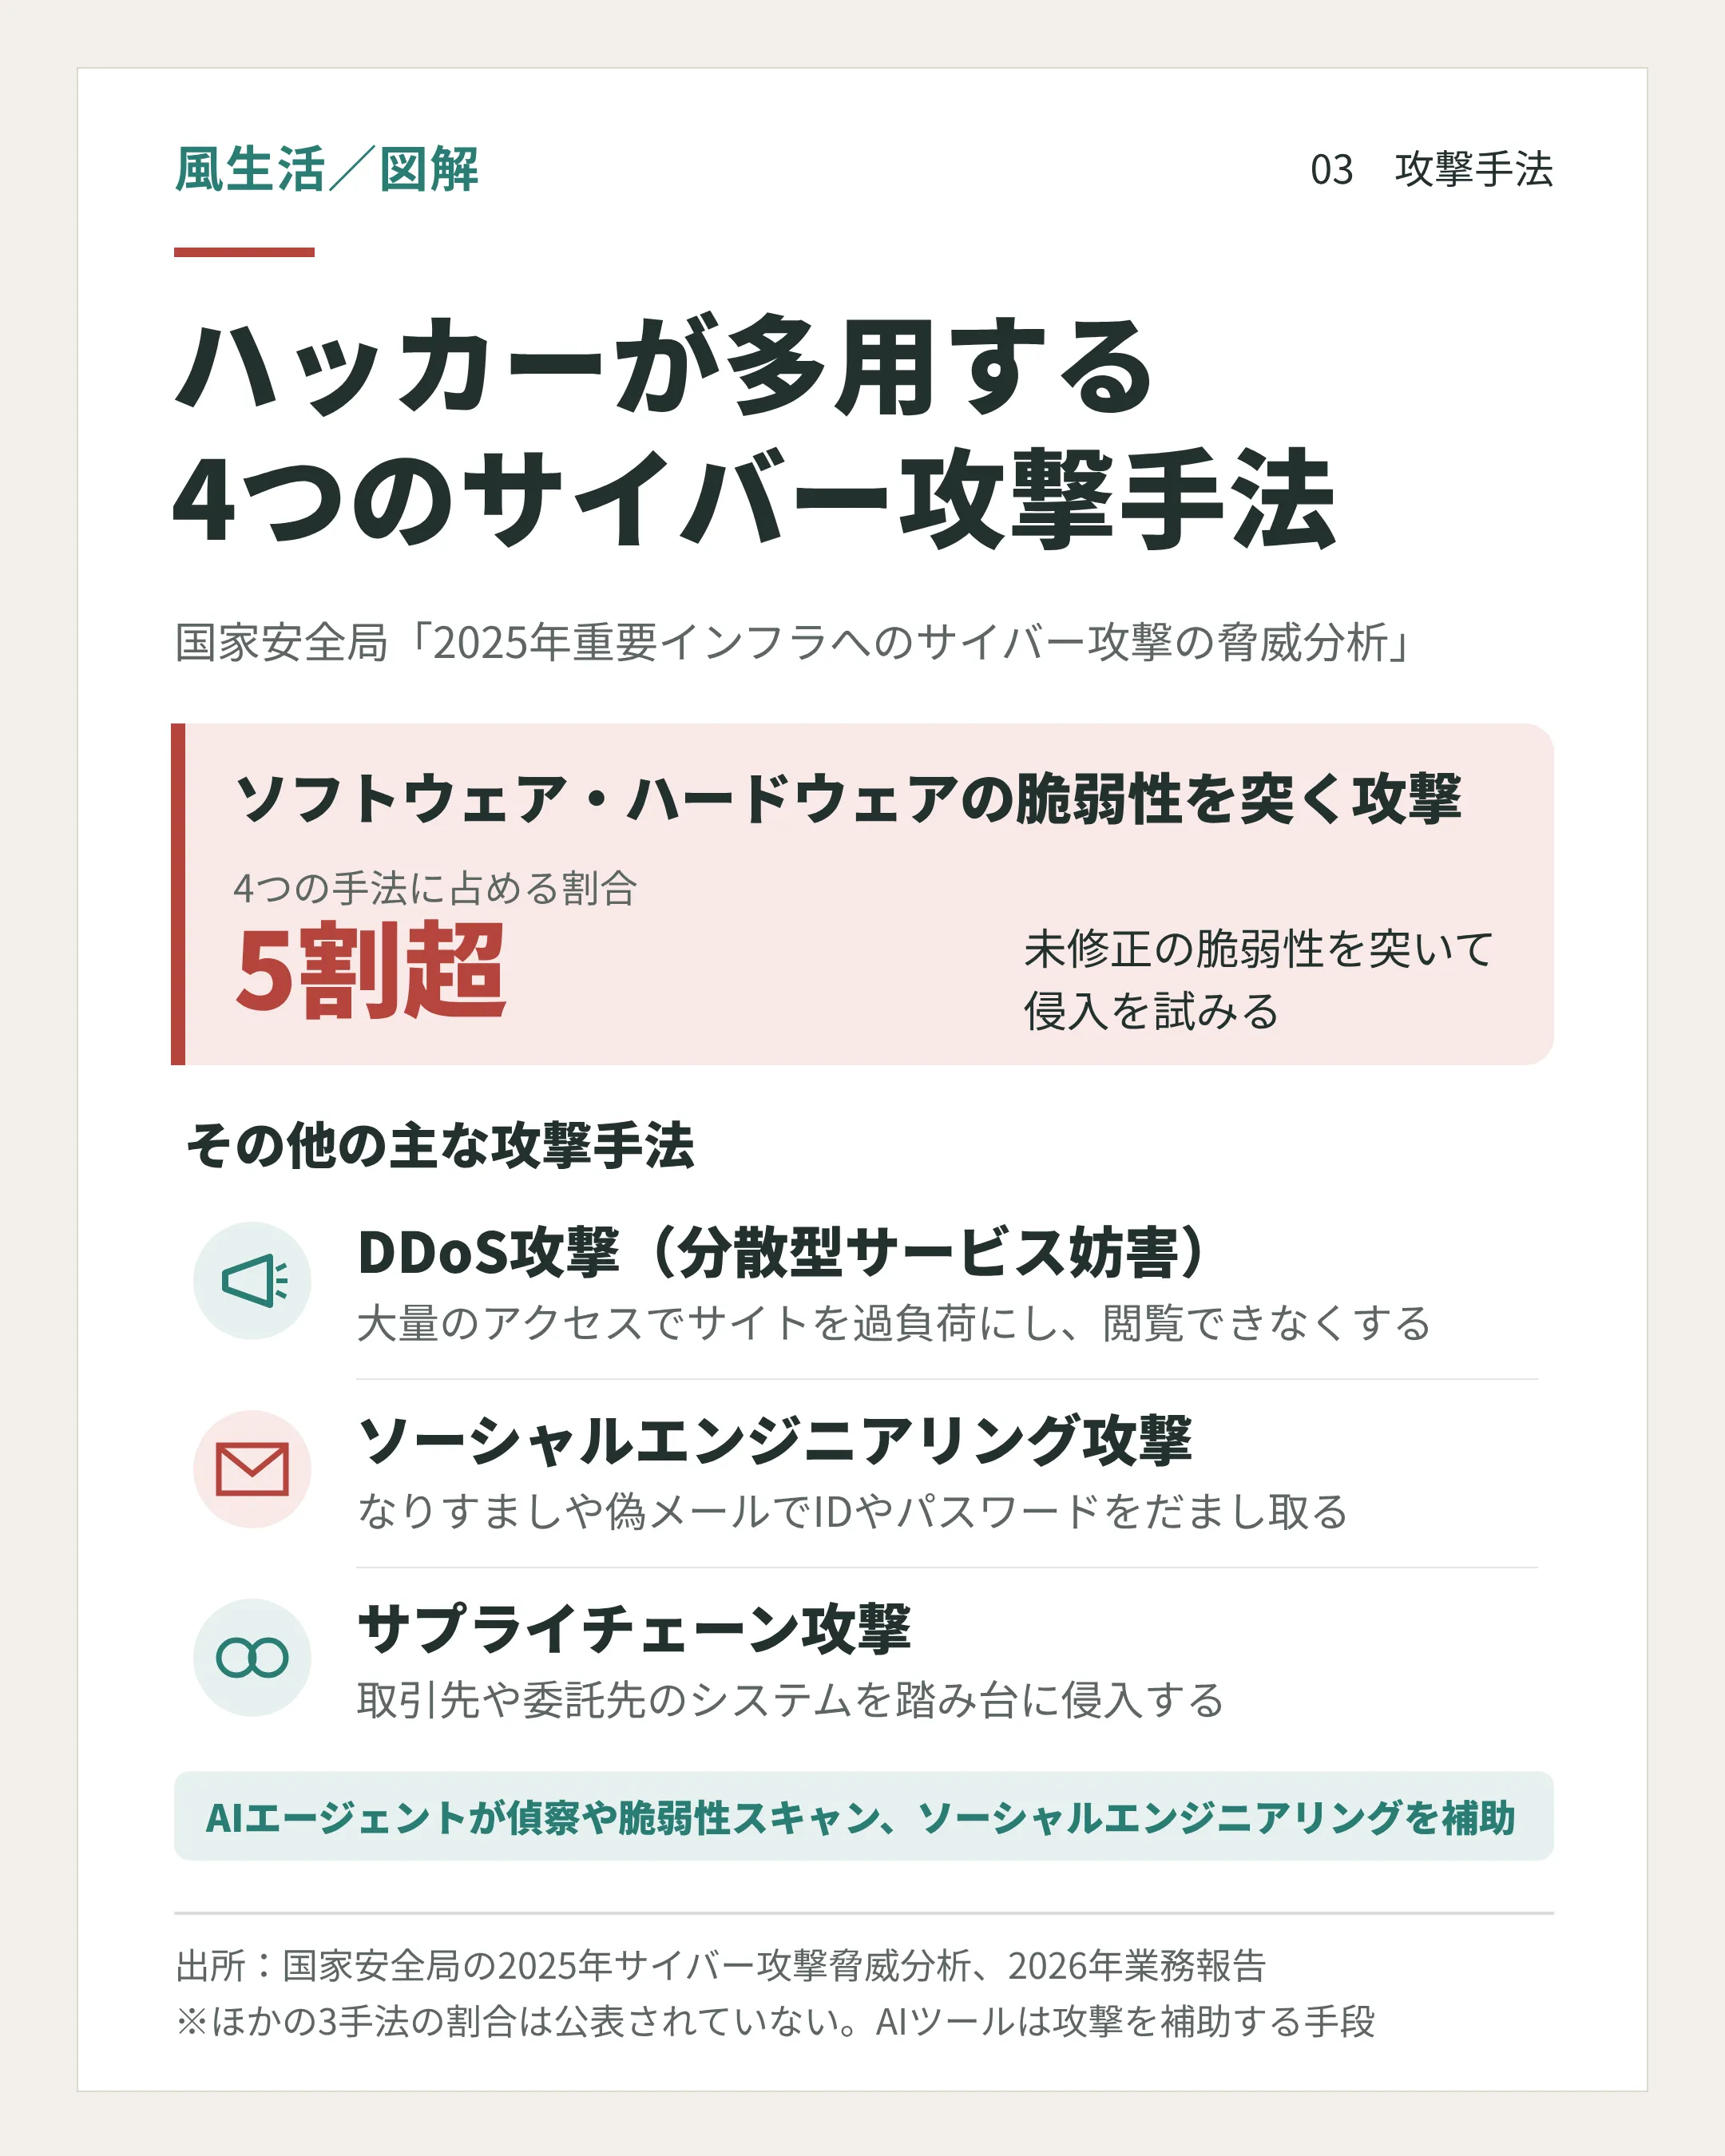
ハッカーが多用する4つの攻撃手法 半数超がシステムの脆弱性関連 国安局の2025年度分析によると、中国のサイバー部隊は主に、ソフトウェア・ハードウェアの脆弱性を突く攻撃、分散型サービス妨害(DDoS)攻撃、ソーシャルエンジニアリング攻撃、サプライチェーン攻撃の4種類の手法で台湾の重要インフラを攻撃しており、このうちソフトウェア・ハードウェアの脆弱性を突く攻撃が5割超を占めた。
ハッカーが主に用いる4つのサイバー攻撃手法。(図/風生活作成) 1つ目はソフトウェア・ハードウェアの脆弱性を突く攻撃だ。
ハッカーはOSやウェブサイトのプログラム、機器に存在するセキュリティ上の欠陥を利用し、不正な権限の取得を試みる。既知の脆弱性が速やかに修正されなければ、悪用され得る入り口が残ることになる。
攻撃者は大量のアクセスやリクエストを送り付けてサーバーなどの処理能力を圧迫し、通常の利用者がサービスに接続できない状態を引き起こす。この種の攻撃は主にサービスの可用性に影響し、必ずしも内部データの窃取を伴うわけではない。
ハッカーは身分を偽ったり利用者をだましたりしてアカウント情報を取得したり、標的のシステムにマルウェアを侵入させたりするなど、人の操作上の弱点を突いて攻撃を仕掛ける。
ハッカーはソフトウェアやハードウェア、保守サービスを提供する取引先を標的にし、主要機関との信頼関係を利用して侵入を図る。そのため、セキュリティ対策は外部のサプライヤーや委託先にまで広げる必要がある。
4つの攻撃手法は組み合わせて使われることもある。例えば、まずソーシャルエンジニアリングでログイン情報を入手し、システムの脆弱性を探してアクセス権限を広げ、最終的にデータの取得やサービスの妨害を図るといったケースだ。
AIもハッカーの道具に 数位発展部、国外からの新たな攻撃手法を公表 数位発展部は2026年8月13日、セキュリティ監視部門が同年7月に政府機関を狙った異常な攻撃を発見し、調査の結果、関連する活動には国外発とみられる明確な特徴があり、ハッカーがOpenClawなどのAIエージェント(AI Agent)ツールを組み合わせて攻撃を支援するハイブリッド型の手口が確認されたと明らかにした。
AIエージェントは、相互に関連する複数の作業手順の実行を支援できる。数位発展部によると、攻撃者はこうしたツールを使って異なる手法を素早くつなぎ合わせ、バックアップやテスト用などの副次的なシステムを踏み台にすることで、攻撃は高速・低コスト・大規模という特徴を帯びている。
国安局の2026年10月の業務報告も、中国側のサイバー侵入手法は絶えず変化しており、最近ではAIエージェントツールを組み合わせて政府ウェブサイトの脆弱性をスキャンしているほか、AIを使って標的の偵察、ゼロデイ脆弱性の探索、ソーシャルエンジニアリングメールによる攻撃などを行っていると指摘している。
攻撃者が自動化ツールでより多くの作業を実行するようになる中、セキュリティ対策側も異常の検知や脆弱性の修正、インシデント対応のスピードを高め、重要システムへの侵入リスクを減らす必要がある。
台湾はサイバー攻撃にどう備えるか 政府、3つの方向で重要インフラの安全強化 水道、電力、交通、医療などの重要施設については、資通安全署が2026年5月に「重要情報インフラのサイバーセキュリティ防護に関する提言」を改訂し、国際的な産業制御システムのセキュリティ基準との整合、老朽設備に対する補完的対策(補償コントロール)の導入、施設管理者・システム請負業者・部品供給業者の間でのセキュリティ責任の明確化などを重点に掲げた。
すぐに交換できない老朽設備については、関係機関がネットワーク分離や権限管理、継続的な監視などによって、脆弱性が悪用されるリスクを抑えることができる。サイバーセキュリティ事案が発生した際には、影響範囲を迅速に把握し、影響を受けたシステムを隔離してサービスを復旧させることも、重要施設の運営を維持するうえで鍵となる。
病院のカルテやエネルギー設備から政府機関の情報システムまで、サイバー攻撃の影響が及び得る範囲は、さまざまな公共サービスに広がっている。
日常生活がデジタルシステムへの依存を深める中、攻撃を受けても重要施設を安定して稼働させ続けられるかどうかは、台湾のサイバーセキュリティ対策が向き合わなければならない課題となっている。
参考資料:数位発展部資通安全署の2026年11月4日付報道発表、国家安全局「115年(2026年)下半期国家情報工作および国家安全局業務報告」、「2025年中国共産党による台湾重要インフラへのサイバー攻撃の脅威分析」、資通安全署「115年(2026年)9月資通安全ネットワーク月報」、衛生福利部「病院のランサムウェア攻撃への対応ガイドライン」、資通安全署の2026年8月13日付AIエージェントツールによるサイバー攻撃に関する公告および5月19日付重要情報インフラのサイバーセキュリティ防護に関する公告。